בתחילת נובמבר מישהו התחזה לבעלי, אלי, ושלח מייל לעשרות מהלקוחות של הסטודיו שלנו. המייל הציע להם "חבילת עדכון" לאתר, עם מחירון בדולרים, ודרש לפעול עד תאריך מסוים כדי שהאתר לא ייחסם. הגשנו תלונה במשטרה ודיווחנו, אבל הדבר שהכי הדהים אותי היה כמה שזה היה פשוט. מייל של טקסט פשוט, מכתובת Gmail עם השם שלנו. לא משהו מסובך, אבל כל כך קל להאמין לזה.
אז כתבתי את המדריך הזה. הוא מראה איך מזהים הודעות פישינג בדקה, עם שלוש דוגמאות שבעלי עסקים מקבלים כל הזמן, ומה עושים אם כבר לחצתם, פתחתם או שילמתם.
בקצרה: פישינג הוא מייל או הודעה שמתחזים למישהו שאתם סומכים עליו, כדי שתשלמו, תמסרו סיסמה או תפתחו קובץ. לפני שאתם עושים אחד מהשלושה, בודקים ארבעה דברים: מי שלח באמת, מאיזה דומיין, מה מבקשים מכם, וכמה זה דחוף. והבדיקה הכי בטוחה היא טלפון, למספר שכבר שמור אצלכם, לא למספר שכתוב במייל.
ככה נראה המייל שהלקוחות שלנו קיבלו
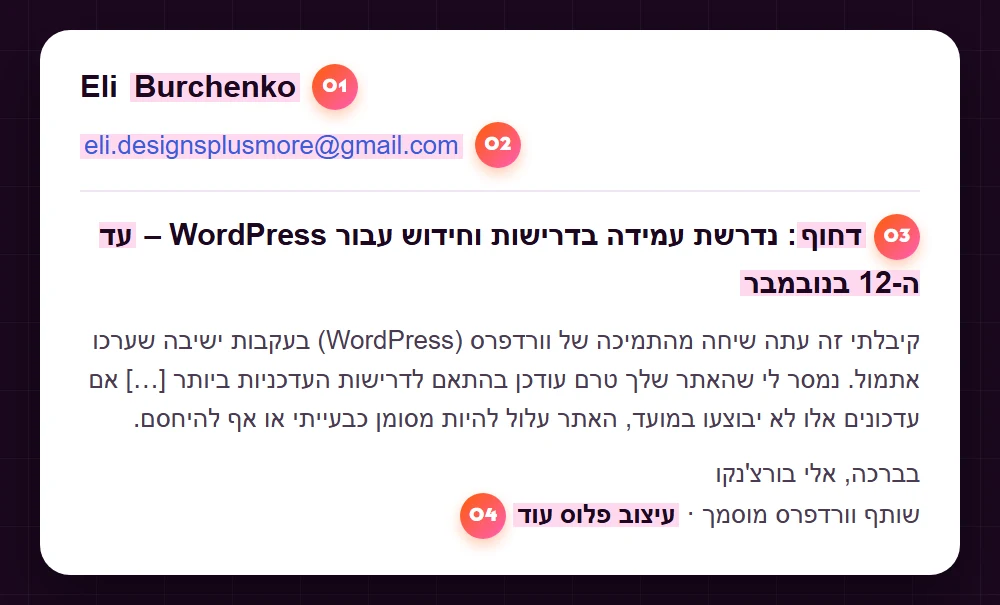
הנוסח המקורי של המייל. את פרטי הלקוח הסתרנו.
אם מסתכלים רגע, רואים ארבעה דברים:
- שם משפחה שגוי - בשורת השולח כתוב Burchenko, ובחתימה Boruchenco, באיות אחר.
- כתובת gmail - הסטודיו שלנו כותב מהדומיין שלו, לא מ-gmail.
- לחץ של זמן - "דחוף" ו"עד ה-12 בנובמבר", אחרת האתר "עלול להיחסם".
- שם העסק בתרגום מוזר - "עיצוב פלוס עוד", במקום Designplusmore.
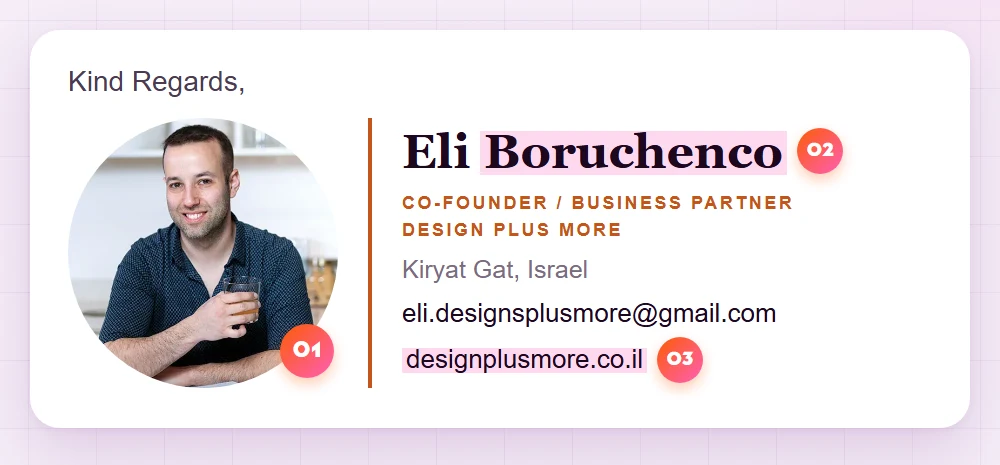
ובחתימה הוא שם את התמונה האמיתית של אלי מהאתר שלנו, ואת הכתובת האמיתית של האתר. בגלל זה המייל נראה כל כך אמין. אחר כך הגיע מייל שני, עם שלוש "אפשרויות שירות" במחירים של 563 ו-874 דולר. סטודיו ישראלי, לקוחות ישראלים, ומחירון בדולרים.
מה זה פישינג, ולמה דווקא עסקים קטנים
פישינג (Phishing, מהמילה "דיג") הוא ניסיון לגרום לכם לפעול לפני שאתם בודקים. ההודעה מתחזה למישהו שאתם סומכים עליו, כמו ספק, לקוח, עורך דין, הבנק או מטא, ומבקשת אחד משלושה דברים: כסף, סיסמה, או שתפתחו קובץ.
עסקים קטנים הם מטרה נוחה, כי כל הפרטים שלנו גלויים: השם, התמונה, הלקוחות, האתר והעמוד העסקי. ואין לנו מחלקת אבטחת מידע שבודקת כל מייל לפנינו. מי שבנה את המייל על אלי לקח הכול מהאתר שלנו.
בדיקת חצי הדקה: ארבע שאלות לפני שאתם פועלים
לפני שאתם משלמים, מכניסים סיסמה או פותחים קובץ, עוצרים ושואלים:
1. מי שלח באמת? - לחצו על שם השולח ותראו את הכתובת המלאה. את השם שמופיע כל אחד יכול לכתוב. הכתובת היא מה שקובע.
2. מאיזה דומיין? - עסק, משרד או חברה כותבים מהכתובת שלהם. gmail, או כתובת שנראית כמעט נכונה, הם סימן לעצור.
3. מה מבקשים מכם? - כסף, סיסמה, קוד אימות, קובץ להורדה, או פרטי חשבון בנק חדשים.
4. כמה זה דחוף? - "תוך 24 שעות", "התראה אחרונה", "אחרת החשבון ייסגר". הלחץ נועד בדיוק לזה שלא תעצרו לבדוק.
אם התשובה לשאלה 3 היא "כן" וגם לשאלה 4, לא עונים ולא לוחצים, עד שבדקתם בדרך אחרת.
שלוש דוגמאות של הודעות פישינג שעסקים מקבלים
המיילים כאן הם דוגמאות להמחשה, והשמות והכתובות בהם בדויים. הסימנים עצמם אמיתיים, ואת המקורות שלהם ריכזתי בסוף.
דוגמה 1: "עורך דין" שכותב לכם על זכויות יוצרים
מאת: עו"ד דניאל אברהמי ושות' ·
daniel.avrahami.law@gmail.comנושא: התראה אחרונה לפני נקיטת הליכים: הפרת זכויות יוצרים
שלום רב, אנו מייצגים את לקוחנו בעניין שימוש לא מורשה בתמונה שפורסמה בעמוד העסקי שלך. עלייך להסיר את התוכן ולשלם פיצוי בסך 1,500$ תוך 48 שעות, אחרת ננקוט נגדך הליכים משפטיים. פרטי ההפרה המלאים מצורפים.
📎 Copyright_Infringement_Details.pdf
מה מסגיר אותו:
- הוא נשלח מ-gmail - משרד עורכי דין אמיתי כותב מהדומיין של המשרד.
- לא כתוב איזו תמונה, באיזה פוסט ומתי - מכתב אמיתי מפרט בדיוק מה הופר ושל מי.
- דורשים לשלם תוך 48 שעות, ובדולרים.
- יש קובץ "עם הפרטים" - בקמפיינים כאלה, מה שנראה כמו PDF הוא לפעמים תוכנה שגונבת את הסיסמאות השמורות בדפדפן.
גרסה נפוצה אחרת: לא מבקשים כסף, אלא שתוסיפו קישור לאתר שלהם "כקרדיט". בעל זכויות אמיתי רוצה שתסירו את התוכן או שתשלמו, לא קישור.
איך בודקים: לא פותחים את הקובץ ולא עונים. מחפשים בגוגל את שם המשרד, ובודקים שיש לו אתר, כתובת ועורכי דין אמיתיים. מחפשים את השם יחד עם המילה "הונאה" או "scam". ואם המשרד קיים, מתקשרים למספר שמופיע באתר שלו ושואלים אם הם באמת שלחו את המכתב.
דוגמה 2: "מטא" מודיעה שהחשבון שלכם ייסגר
מאת: Meta Business Support ·
notice@meta-business-appeal.siteנושא: החשבון העסקי שלך יושבת בתוך 24 שעות
זיהינו בעמוד שלך תוכן שמפר זכויות יוצרים של צד שלישי. אם לא תגישי ערעור בתוך 24 שעות, החשבון יושבת לצמיתות ולא ניתן יהיה לשחזר אותו.
[להגשת ערעור]
מה מסגיר אותו:
- מטא לא מבקשת מכם סיסמה במייל, אף פעם.
- הכתובת לא שייכת למטא - המיילים שלהם מגיעים מכתובות כמו facebookmail.com, mail.instagram.com או meta.com. גם כתובת שנראית דומה, כמו facebookmail.co, היא לא שלהם.
- הכפתור מוביל לדף כניסה שנראה בדיוק כמו פייסבוק או אינסטגרם - אחרי הסיסמה, לפעמים מבקשים שם גם את הסיסמה של המייל.
- "24 שעות" ו"לצמיתות" - שוב, הלחץ.
איך בודקים: לא לוחצים על שום דבר במייל. פותחים בעצמכם את אפליקציית אינסטגרם או פייסבוק, נכנסים ל"מרכז החשבונות", ואז "סיסמה ואבטחה", ואז "מיילים אחרונים". שם מופיעים המיילים שמטא באמת שלחה לכם ב-14 הימים האחרונים. המייל לא שם? הוא לא מהם. אם יש בעיה אמיתית בחשבון, תראו אותה גם בתוך האפליקציה, בהגדרות, תחת "סטטוס החשבון".
השמות של התפריטים יכולים להשתנות קצת בין גרסאות של האפליקציה.
דוגמה 3: מישהו שאתם מכירים, עם בקשה חדשה
מאת: נתן | הנהלת חשבונות ·
natan.books.office@gmail.comנושא: עדכון פרטי חשבון לתשלום הקרוב
היי, רק עדכון קטן. עברנו בנק, אז מהחודש התשלום עובר לחשבון החדש שמופיע בקובץ המצורף. חשוב להעביר עד יום חמישי כדי שלא יהיה עיכוב.
📎 פרטי_חשבון_חדש.pdf
מה מסגיר אותו:
- השם מוכר, אבל הכתובת חדשה - וזה בדיוק מה שקרה ללקוחות שלנו: השם של אלי, מכתובת gmail שהם לא הכירו.
- שינוי בפרטי חשבון הבנק, במייל.
- תאריך יעד קרוב.
כדאי לדעת: לפעמים המתחזה משתמש בתיבת המייל האמיתית של האדם, אחרי שפרץ אליה. אז גם כתובת נכונה היא לא הוכחה כשמבקשים להעביר כסף לחשבון חדש.
איך בודקים: מתקשרים לאדם עצמו, למספר שכבר שמור אצלכם, לא למספר שכתוב במייל, כי גם אותו המתחזה כתב. ומאמתים כל שינוי בפרטי בנק, גם כשהוא נראה תמים.
מה לעשות במקרה של פישינג: כבר לחצתם, פתחתם או שילמתם?
שילמתם - מתקשרים לבנק מיד ומבקשים לעצור או להחזיר את ההעברה. ככל שמהר יותר, הסיכוי להחזיר את הכסף גדול יותר.
הכנסתם סיסמה - מחליפים אותה מיד ומפעילים אימות דו-שלבי. אם אותה סיסמה משמשת אתכם גם במקומות אחרים, מחליפים גם שם.
פתחתם קובץ - מנתקים את המחשב מהאינטרנט ומריצים סריקת אנטי-וירוס. את הסיסמאות מחליפים ממכשיר אחר, כי חלק מהקבצים האלה גונבים את מה ששמור בדפדפן.
בכל מקרה - מדווחים למערך הסייבר הלאומי בטלפון 119. המוקד פתוח 24 שעות ביממה, ואפשר לדווח גם בטופס באתר gov.il.
ואם מתחזים דווקא אליכם
זה מה שעשינו, ומה שהייתי ממליצה לכל בעל עסק שזה קורה לו:
מודיעים ללקוחות מיד - הודעה קצרה וברורה: המייל הזה לא מאיתנו, אל תשלמו ואל תפתחו את הקובץ.
אומרים להם מראש איך נראית פנייה מכם - מאיזו כתובת ומאיזה מספר אתם כותבים, ושבקשת תשלום מכם מגיעה רק אחרי שיחה. לקוח שיודע איך נראה מייל אמיתי מכם יזהה מזויף בשנייה.
מדווחים - תלונה במשטרה, ודיווח למערך הסייבר הלאומי בטלפון 119.
הנה ההודעה שאפשר לשלוח ללקוחות. ממלאים את מה שבסוגריים:
שאלות נפוצות
מה ההבדל בין פישינג לספאם?
ספאם הוא דואר זבל שמנסה למכור לכם משהו. פישינג מתחזה למישהו שאתם מכירים או סומכים עליו, כדי שתשלמו, תמסרו סיסמה או תפתחו קובץ.
מייל שנשלח מ-gmail הוא תמיד מזויף?
לא. הרבה עצמאים כותבים מ-gmail. אבל חברה, משרד עורכי דין או פלטפורמה כמו מטא כותבים מהדומיין שלהם, ומייל בשמם מכתובת gmail הוא סימן לעצור. וכשמישהו מוכר פונה פתאום מכתובת חדשה, בודקים בטלפון.
איך בודקים קובץ בלי לפתוח אותו?
הכי בטוח לא לפתוח אותו בכלל, ולשאול את השולח בטלפון אם הוא באמת שלח אותו. קובץ שמגיע עם לחץ של זמן ובקשה לפעול הוא הסימן הכי מסוכן במייל.
איפה מדווחים על הודעת פישינג?
למערך הסייבר הלאומי, בטלפון 119 או בטופס באתר gov.il. אם שילמתם, גם לבנק מיד, ואם מתחזים לעסק שלכם, גם תלונה במשטרה.
המקורות
- Kaspersky ו-Search Engine Land: מכתבי "זכויות יוצרים" שדורשים קישור.
- Cisco Talos: מכתבי "עורכי דין" מ-gmail עם קובץ שגונב סיסמאות.
- Meta: הכתובות הרשמיות של מטא, ואיך נמנעים מפישינג.
- KnowBe4: הודעות "הפרת זכויות יוצרים" מזויפות באינסטגרם.
- מערך הסייבר האוסטרלי ו-ה-NCA הבריטי: אימות בטלפון ושינוי פרטי בנק.
- gov.il: דיווח על אירוע סייבר למערך הסייבר הלאומי.
המתחזה שלנו לא היה גאון. הוא הימר על זה שאף אחד לא יעצור לבדוק. ארבע שאלות וטלפון אחד מספיקים כדי שההימור הזה לא יעבוד עליכם.
מתנה ממני · מדריך חינמי
20 הוקים ויראליים בסגנון “השלם את החסר”
תבניות מוכנות שגורמות לעצור, לקרוא ולהגיב.
רוצה להמשיך ללמוד לשווק חכם יותר עם AI?
במועדון הכשפים נמשיך מההדרכה ליישום: קורסים, מפגשים חיים, תכנון תוכן וקהילה שאפשר לשאול ולהתייעץ איתה. כדי שתדעי מה לעשות גם בצעד הבא.